Durum: Pilot cihazlarda test yapıldı; etki alanı geneline dağıtım doğrulanmadı. Gizlilik: Tüm sunucu, kullanıcı ve şirket adları anonimleştirildi; komutlardaki adresler örnektir.
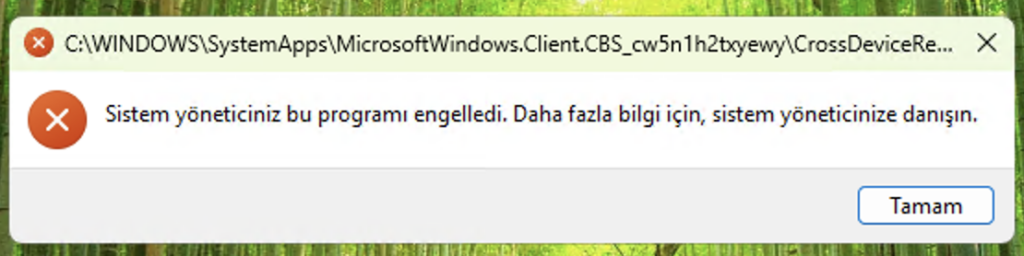
İndirilenler altındaki taşınabilir EXE’nin kurulum yapmadan çalışabilmesi, uygulama kontrol politikası için somut bir deneme senaryosuydu.
Sorun
Bir Windows istemcisinde kullanıcı tarafından indirilen uygulamanın doğrudan açılabilmesi üzerine GPO/AppLocker yaklaşımını gözden geçirdik. Eski SRP ve AppLocker ilkelerinin birbiriyle çakışmamasına, Windows ve Program Files uygulamalarının çalışmaya devam etmesine dikkat ettik.
Pilot uygulama
- Önce yalnızca deneme bilgisayarının doğru OU ve GPO kapsamına girdiğini kontrol ettik.
- Yürütülebilir dosya koleksiyonu dışında betik, MSI, DLL ve paketli uygulama koleksiyonlarını da risk açısından inceledik.
- Kritik programlar için izin kuralları ile kullanıcının yazabildiği Downloads/Desktop/Temp alanları arasındaki farkı test ettik.
- Audit only denemesi, olay günlükleri ve planlı enforcement ile üretim etkisini sınırladık.
Kontrol komutları
Engelleme olduğunda AppLocker Event ID 8004 kayıtları incelenebilir. Kuralların gerçekten uygulanması için uygun Windows sürümü, Application Identity hizmeti ve kural koleksiyonu durumu kontrol edilmelidir.
gpupdate /force
gpresult /scope computer /r
Get-AppLockerPolicy -Effective -Xml > C:Tempeffective-applocker.xml
Test-AppLockerPolicy -XmlPolicy C:Tempeffective-applocker.xml -Path 'C:UsersPilotDownloadssample.exe' -User 'CORPPilot'
Get-WinEvent -LogName 'Microsoft-Windows-AppLocker/EXE and DLL' -MaxEvents 50 | Select-Object TimeCreated,Id,Message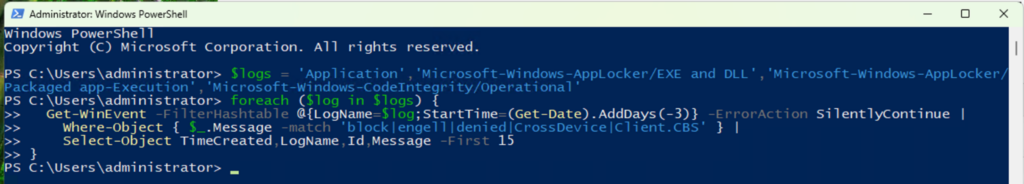
Önemli sınır
Pilot bilgisayarda kuralların sıkılaştırılmasına ilişkin testler yürütüldü; ancak tüm istemcilere yaygınlaştırmanın tamamlandığına dair kanıt yok. Kuralın belirli klasörleri izinli göstermesi, kullanıcı yazabildiği alt klasörler varsa güvenlik garantisi sağlamaz.
GPO yedeği, geri alma adımı ve iş uygulaması testleri tamamlanmadan etki alanı çapında enforcement yapılmamalıdır.
Kısa sonuç
En güvenli yöntem tek adımda her şeyi engellemek değil; küçük OU, etkili politika raporu, gerçek kullanıcı senaryoları ve günlük incelemesiyle ilerlemek.